Federal emeklilik kasasında veri sızıntısı endişesi
İsviçre'nin Federal Emeklilik Kasası PUBLICA, veri güvenliği konusunda önemli bir soruşturma başlattı.
PUBLICA'nın yazılım tedarikçisi PK Softech AG, Eylül 2026 sonunda siber saldırıya uğradı.
Yapılan ilk incelemelerde kurumun test ortamındaki bazı sigortalı verilerinin dışarıya sızmış olabileceği belirlendi.
PUBLICA, 19 Kasım'da bağımsız bir inceleme yaptıracağını duyurdu.
Hangi bilgiler etkilenmiş olabilir?
Kurumun açıklamasına göre olası veri sızıntısı kapsamındaki bilgiler arasında ad ve soyadı, doğum tarihi, adres ve iletişim bilgileri bulunabiliyor.
Ayrıca AHV numarası, medeni durum, eşe ilişkin bazı bilgiler, emeklilik verileri ve banka hesap numaralarının da etkilenmiş olması ihtimali araştırılıyor.
Ancak bu bilgilerden hangilerinin gerçekten ele geçirildiği ve kaç kişinin etkilendiği henüz kesinleşmedi.
Emeklilik birikimleri tehlikede mi?
PUBLICA, mevcut emeklilik birikimlerinin güvende olduğunu özellikle vurguluyor.
Kurumun aktif emeklilik yönetim sistemi saldırıdan etkilenmedi.
Emekli aylıklarının ödenmesine ilişkin bir aksaklık bulunmadığı bildirildi.
Bu nedenle yaşanan olay doğrudan emeklilik fonlarının kaybedildiği veya hesaplardan para çekildiği anlamına gelmiyor.
Bağımsız denetimde neler araştırılacak?
PUBLICA'nın en üst yönetim organı olan Kassenkommission, dışarıdan bağımsız bir kuruluşun inceleme yapmasına karar verdi.
Araştırma dört ana alana odaklanacak:
- Yazılım tedarikçisinin seçimi ve sözleşmelerdeki veri güvenliği koşulları.
- Kişisel verilerin paylaşılması, saklanması ve erişim yetkileri.
- Mevcut güvenlik kontrollerinin yeterliliği.
- Kurum içindeki yönetim ve denetim sorumlulukları.
Denetimin amacı, mevcut güvenlik sistemlerinde eksiklik bulunup bulunmadığını ve hangi önlemlerin alınması gerektiğini belirlemek.
İlk sonuçlar Mart 2027'de bekleniyor
Bağımsız denetimin yönteminin Ocak 2027 sonuna kadar belirlenmesi planlanıyor.
İlk inceleme raporunun ise Mart 2027 sonunda hazırlanması bekleniyor.
Gerekli görülmesi halinde ek araştırmalar yapılabilecek.
Sigortalılar ne yapmalı?
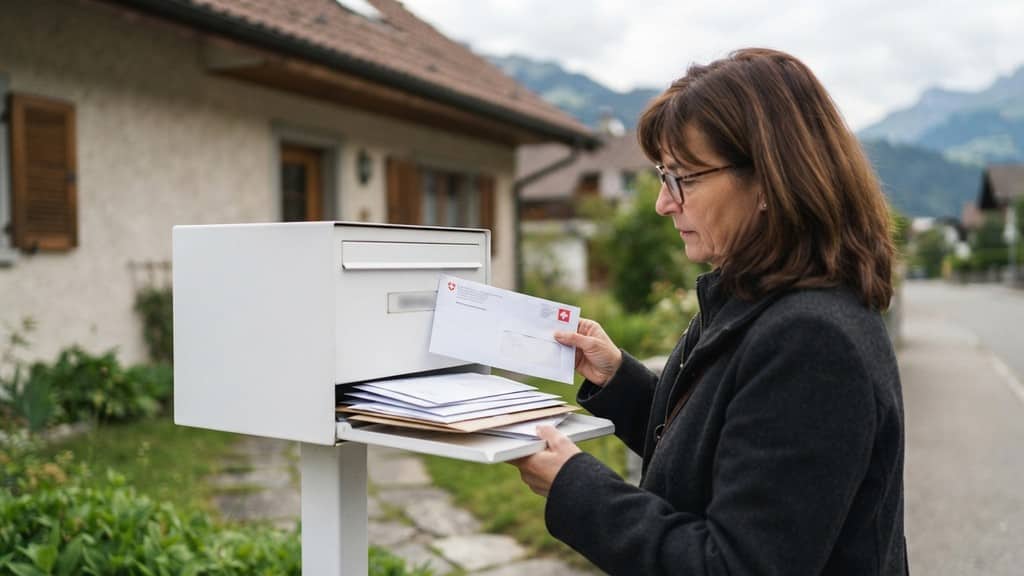
PUBLICA, sigortalılarına şüpheli e-posta, SMS ve telefon aramalarına karşı dikkatli olmalarını öneriyor.
Kurum, kullanıcılarından e-posta veya telefon üzerinden şifre ve giriş bilgisi talep etmediğini belirtiyor.
Bu nedenle PUBLICA adına gönderilen ve kişisel bilgilerin doğrulanmasını isteyen şüpheli bağlantılar açılmamalı.